Arcade.dev: Darf ein Nutzer jedes Tool seines Agenten verwenden?
Drei fiktive Fälle prüfen Nutzer- und Agentenrechte getrennt.
Bei einem lesenden Tool und einem Team ist die bestehende Autorisierung oft übersichtlicher. Prüfe Arcade.dev bei gemeinsam genutzten Tools und Nutzerrechten je Aufruf. Am 13. August 2026 unterschied der Anbieter Organisationsrollen von der Laufzeitentscheidung anhand der Schnittmenge aus Nutzerrechten und Agentenumfang. Eine Admin-Rolle ist keine Berechtigung für Geschäftsdaten. (Quelle)
Prüfe eine fiktive Schnittmusterkarte am Schreibtisch. Das Werkzeug soll nur die Nummer liefern. A: Beide dürfen lesen, Ergebnis P-7. B: Nur der Nutzer darf lesen, ablehnen. C: Nur der Agent darf lesen, ebenfalls ablehnen. Halte Nutzer, Werkzeug und Entscheidung fest, nicht Prompt-Volltext oder Zugangsdaten. Es gibt keine echten Konten.
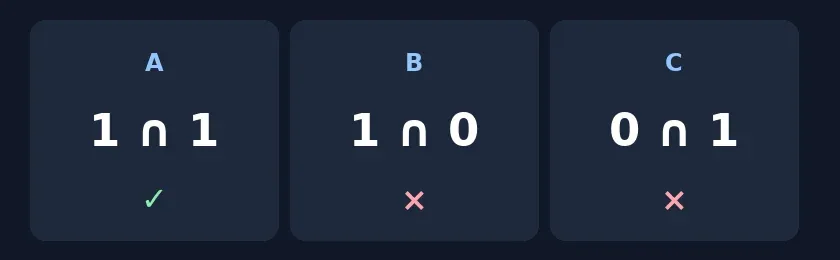
Eigene Matrix, kein Arcade-Bericht. Links steht der Nutzer, rechts der Agent.
Akzeptiere die Einführung nicht, wenn B oder C durchgeht. Ein ausgeblendetes Werkzeug ist keine Autorisierung. Bei A nur die Nummer, nicht die gesamte Karte zurückgeben. Kann die bestehende Prüfung Fälle und Zuständigkeiten nachweisen, ist keine weitere Schicht nötig. Entscheide dich nur bei weniger Integrationsaufwand und nachvollziehbaren Grenzen. Keine Ausführung, Rechtevergabe oder externe Aktion.
Hinweis zum Inhalt:Dieser Artikel basiert auf öffentlich verfügbaren Informationen und dient als Orientierung bei der Auswahl von Tools. Funktionen, Preise und zugehörige Richtlinien können sich jederzeit ändern; maßgeblich sind die aktuellen offiziellen Angaben.
Originalquelle:www.arcade.dev