Arcade.dev : un outil donné à l’agent est-il accessible à l’utilisateur ?
Trois cas fictifs vérifient séparément les droits de l’utilisateur et de l’agent.
Pour un outil de lecture géré par une équipe, l’autorisation existante suffit souvent. Envisagez Arcade.dev si des agents partagent des outils et que chaque appel doit respecter le droit de l’utilisateur. L’annonce du 13 août 2026 distingue les rôles administratifs de l’autorisation à l’exécution, fondée sur l’intersection des droits et du périmètre de l’agent. Administrer n’accorde pas l’accès aux données métier. (Source)
Examinez hors ligne une fiche de patron fictive. L’outil ne doit renvoyer que le numéro. A : les deux peuvent lire, résultat P-7. B : seul l’utilisateur peut lire, refus. C : seul l’agent peut lire, refus aussi. Notez utilisateur effectif, outil et décision, sans invites intégrales, identifiants ou compte réel.
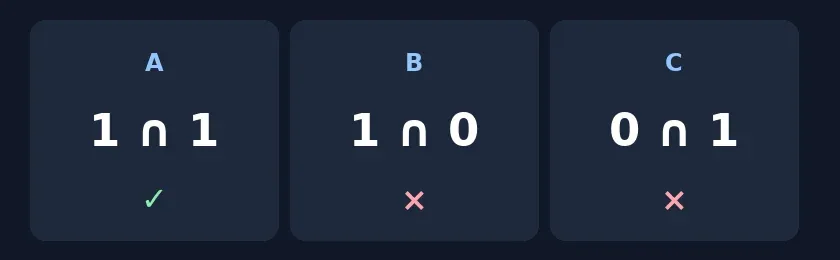
Matrice originale, pas un rapport Arcade. À gauche l’utilisateur, à droite l’agent.
Si B ou C passe, suspendez l’adoption : masquer l’outil ne fait pas respecter les droits. Pour A, exigez le numéro seul. Si l’autorisation actuelle distingue les trois cas et permet de retrouver les responsables, n’ajoutez pas de couche. Adoptez seulement si les intégrations se simplifient sans perdre cette traçabilité. Aucun appel, droit accordé ni opération extérieure.
À propos de cet article :Cet article s’appuie sur des informations publiques et sert de référence pour vous aider à choisir vos outils. Les fonctionnalités, les tarifs et les politiques associées peuvent évoluer à tout moment ; veuillez consulter les informations officielles les plus récentes.
Source originale :www.arcade.dev