Aegisora를 승인 관문으로 쓸까? 모의 요청 세 건으로 검수한다
실제 데이터 없이 허용·검토·차단이 모의 실행 결과와 일치하는지 확인한다.
8월 10일 Aegisora 공개 스냅샷은 ALLOW, BLOCK, ESCALATE와 사람의 검토 대기열을 설명한다. 설계와 구현을 검토하는 출발점이지 운영 보장은 아니다. 화면 표시만 바뀌는지, 모의 실행도 달라지는지 확인한다.
격리 환경과 부작용 없는 모의 도구만 쓴다
같은 에이전트에서 A는 테스트 재고 조회, B는 가상 라벨 수정 승인 요청, C는 금지된 다른 프로젝트 작업이다. 예정 동작을 시험 기록에 적는 모의 도구만 연결한다. 실제 DB, 메일함, 고객 시스템 및 자격 증명은 연결하지 않는다. A 허용, B 검토, C 차단을 미리 정하고 B는 승인 전 실행되지 않고 승인된 특정 요청만 처리되는지 본다.
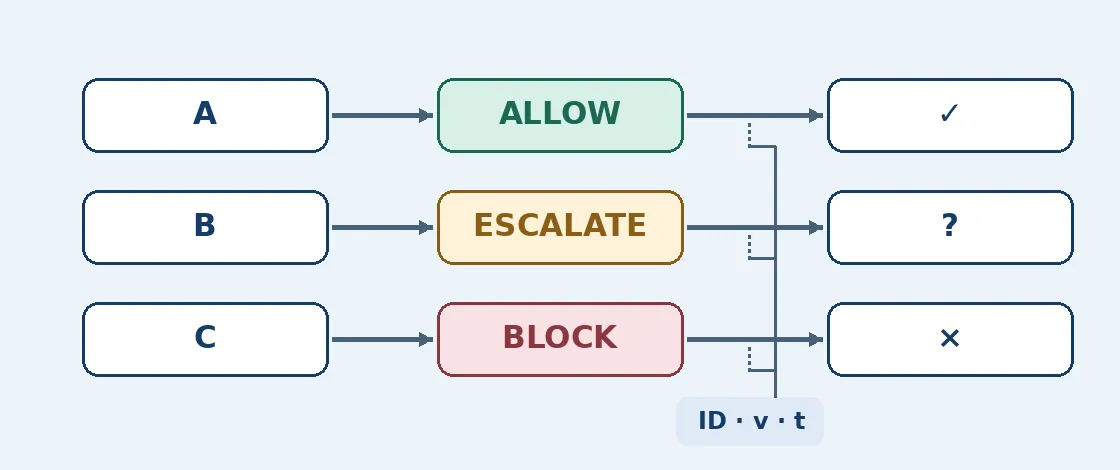
자체 제작 검수 그림이며 제품 화면이 아니다. A 허용, B 검토, C 차단은 모두 요청 ID, 정책 버전 v와 시간 t로 확인한다.
실제로 무엇을 했는지 확인한다
다른 사람이 관문 기록과 모의 장부만 보고 결과를 재구성하게 한다. 결정과 실행을 구분해 B 대기 중과 C 차단 뒤에는 동작이 없고 승인 뒤에는 원 요청과 일치하는지 본다. 필드 누락, 대기 중 실행, 설명할 수 없는 결과는 개념 검증에서 중단한다. 한 번의 시험은 인증, 서비스 수준, 운영 적합성을 증명하지 않는다.
계속할 조건
고정 흐름 하나라면 허용 목록과 수동 승인이 더 간단할 수 있다. 여러 팀에 일관된 검토와 기록이 필요하면 기존 접근·승인 통제와 비교한다. 정책과 승인 담당자, 보관 기간 및 종료 방법을 정한다. 재현 가능한 기록과 책임자가 없으면 운영에 연결하지 않는다.
콘텐츠 안내:이 글은 공개 자료를 바탕으로 정리한 도구 선택 참고 자료입니다. 제품 기능, 가격 및 관련 정책은 수시로 변경될 수 있으니 최신 공식 정보를 확인해 주세요.
원문 출처:github.com