Arcade.dev: dar uma ferramenta ao agente dá acesso ao usuário?
Três casos fictícios verificam permissões do agente e do usuário separadamente.
Para uma ferramenta de leitura mantida por uma equipe, a autorização existente costuma ser mais clara. Considere Arcade.dev se vários agentes compartilham ferramentas e cada chamada deve respeitar permissões do usuário. O anúncio de 13 de agosto de 2026 separa papéis administrativos da autorização em execução, pela interseção entre usuário e escopo do agente. Administrar não dá acesso aos dados de negócio. (Fonte)
No exercício use um cartão de molde fictício; a ferramenta retorna só o número. A: os dois podem ler, P-7. B: só o usuário pode ler, recuse. C: só o agente pode ler, recuse também. Registre usuário efetivo, ferramenta e decisão, sem prompts completos, credenciais ou contas reais.
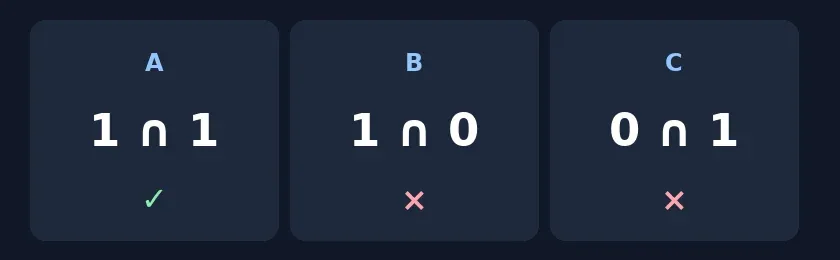
Matriz própria, não relatório do Arcade. À esquerda o usuário, à direita o agente.
Se B ou C passarem, pause a adoção; esconder a ferramenta não impõe autorização. Em A confira só o número. Se a camada atual consegue separar os casos e localizar os responsáveis, não acrescente outra. Adote se reduz integrações repetidas sem perder rastreabilidade do usuário e ferramenta. Sem execução, concessão ou ação externa.
Nota sobre o conteúdo:Este artigo foi elaborado com base em informações públicas e serve como referência para a escolha de ferramentas. Os recursos, os preços e as políticas relacionadas podem mudar a qualquer momento; consulte as informações oficiais mais recentes.
Fonte original:www.arcade.dev