Arcade.dev 选用指南:代理有工具,用户就能调用吗?
用三种虚构授权组合验证代理和用户的权限是否分别生效。
来源: www.arcade.dev
2026年9月1日
2 min
单一只读工具、链路都由一组人维护时,现有应用的授权往往更清楚。多个代理共用工具,又要按用户权限限制每次调用时,才考虑 Arcade.dev。官方 2026 年 8 月 13 日说明把组织管理角色与运行时授权分开,后者取用户权限和代理范围的交集。管理席位不是访问业务数据的凭据。 (来源)
用一张虚构纸样卡做离线验收:只允许读取样式编号,不连接实际工具或账号。A 用户有读权,代理也允许读,预期返回虚构编号 P-7;B 用户可读但代理没范围,预期拒绝;C 代理允许读但用户没权限,也拒绝。三次分别记录有效的用户、工具和决策,不需要保存提示全文或任何凭据。
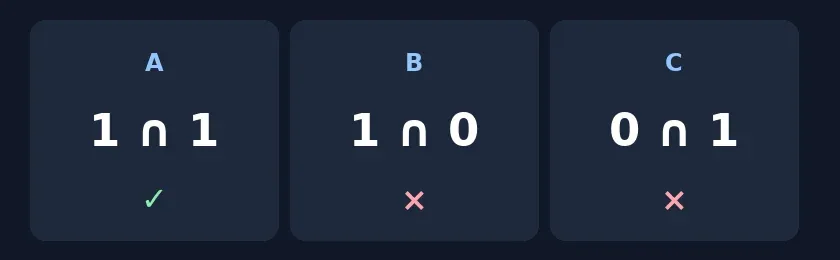
原创授权矩阵,不是 Arcade 运行报告;左位代表用户,右位代表代理。
若 B 或 C 放行,应暂停接入,不能用界面隐藏工具当正式控制。A 也要确认只返回编号,而非整张卡。如果一个现有授权层已能独立给出这三种判定并定位责任,就不必多维护一层。只有当统一授权能减少重复接入、而实际复核仍可追到具体工具与用户边界时才采用。本例离线,不发起工具调用、身份授权或任何外部动作。
内容说明:本文基于公开资料整理,仅供工具选型参考。产品功能、价格及相关政策可能随时调整,请以官方最新信息为准。
原文出处:www.arcade.dev